
风险不是补出来的,是'控出来'的:金仓 SQL 防火墙的体系化实践
在企业级系统中,数据库从来不是单纯的存储组件,而是承载核心资产的关键基础设施。一旦发生数据泄露或破坏,带来的不仅是技术问题,更是业务、合规乃至声誉层面的连锁反应。而在众多数据库安全威胁中,SQL 注入始终是最隐蔽、最顽固的一类。
问题在于:SQL 注入很难被彻底'消灭'。你可以降低风险,但很难保证'绝对不存在'。这正是数据库内生安全能力开始被重视的原因。本文结合 KingbaseES SQL 防火墙,从原理、机制到落地实践,系统性分析其如何将数据库从'被动执行者'升级为'主动防御者'。

在数字化基础设施不断演进的今天,数据库早已从单纯的数据存储引擎,演变为企业核心业务系统的'中枢神经'。无论是政务系统、金融交易平台,还是互联网应用与工业系统,几乎所有关键业务都建立在数据库之上运行。然而,伴随数据价值的持续攀升,针对数据库的攻击手段也在不断升级,其中尤以 SQL 注入最为典型且长期存在。它并不依赖复杂技术门槛,却能够通过极小的输入入口撬动整个系统的安全边界,具有极强的隐蔽性与破坏力。
传统安全体系更多依赖应用层的防护手段,例如参数化查询、输入校验以及代码审计等。这些措施在规范执行的前提下确实有效,但问题在于,现实系统往往充满'非理想因素':历史遗留代码难以彻底重构、第三方组件不可完全信任、开发规范执行存在偏差,甚至临时上线的脚本也可能绕过既有安全策略。这些不可控变量,使得'完全依赖应用层防护'在工程上难以成立。因此,越来越多企业开始重新审视数据库本身的角色——不仅是执行 SQL 的引擎,更应成为具备安全判断能力的关键节点。以 KingbaseES 为代表的数据库产品,通过在内核层引入 SQL 防火墙机制,尝试从根本上改变这一被动局面,将安全能力前移到 SQL 执行入口,实现真正意义上的'源头控制'。
为什么 SQL 注入总是'防不住'?
从开发规范来看,业界已经有成熟方案:
- 参数化查询(Prepared Statement)
- ORM 框架封装
- 输入校验与过滤
- 安全代码审计
但现实情况是:
安全策略 ≠ 安全结果
典型问题包括:
- 历史系统未全面改造(遗留动态 SQL)
- 第三方组件不可控
- 临时脚本绕过规范
- 开发人员认知不一致
换句话说,SQL 注入并不是'某一行代码的问题',而是系统工程问题。

SQL 注入的本质:数据库语义被篡改
从数据库执行引擎角度看,SQL 注入的核心不在于'字符串异常',而在于:
攻击者改变了 SQL 的语法结构(AST)
例如一个典型绕过认证的输入:
' OR '1'='1
最终执行逻辑可能变成:
SELECT*FROM users WHERE username =''OR'1'='1'AND password ='xxx';
问题不在于字符串,而在于:
- WHERE 条件被重构
- 逻辑短路
- 执行计划被改变
再比如更具破坏性的输入:
1;DROPTABLE users;--
如果执行链路未限制多语句执行,数据库会按顺序执行,直接导致数据被删除。
👉 结论很明确:
- 应用层:尽量避免生成非法 SQL
- 数据库层:必须拒绝执行非法 SQL


从'黑名单'到'白名单':安全模型的关键转变
KingbaseES SQL Firewall 采用的是一种更严格的安全策略:
默认不信任,只有被证明'合法'的 SQL 才允许执行
这本质上是一种白名单模型,对比传统方式:
| 模型 | 特点 | 风险 |
|---|---|---|
| 黑名单 | 识别攻击特征 | 易绕过 |
| 白名单 | 只允许已知行为 | 覆盖需完整 |
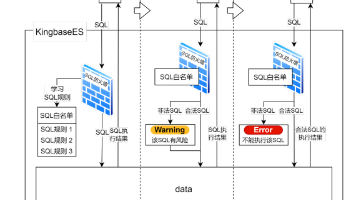
SQL 防火墙的核心机制:
- SQL 进入执行前阶段
- 数据库解析生成语法树
- 提取结构特征(忽略具体参数值)
- 与白名单规则匹配
- 决定执行 / 告警 / 拦截
关键点在于:
👉 匹配的是'结构',不是'字符串'
例如:
SELECT*FROMuserWHERE id =1;SELECT*FROMuserWHERE id =1000;
在防火墙看来属于同一类 SQL,不会重复建规则,也不会误判。
三阶段运行机制:让安全策略可落地
任何安全机制,如果无法平滑上线,都会成为'理论方案'。SQL 防火墙通过三种模式,解决了这一问题:
学习模式:自动建模
- 指定用户范围
- 自动采集 SQL
- 生成白名单规则
👉 适合存量系统接入或业务未知场景。
告警模式:验证规则
- SQL 正常执行
- 非白名单 SQL 记录日志
- 触发告警
👉 作用是发现遗漏规则,避免误拦截。
拦截模式:强制执行
- 非白名单 SQL → 拒绝执行
- 返回错误
- 审计记录完整
👉 标志着系统进入'主动防御'阶段。
为什么能做到高准确率?
SQL 防火墙的核心优势不在'规则多',而在'规则稳定'。
基于语法树(AST)分析
避免以下绕过手段:
- 空格混淆
- 注释注入
- 大小写变化
参数归一化(Normalization)
WHERE id =1
WHERE id =2
统一抽象为:
WHERE id = ?
👉 规则数量不会爆炸,维护成本低。
全链路不可绕过
无论 SQL 来源:
- Web 请求
- 后台任务
- JDBC / ODBC
- 运维工具
👉 全部必须经过数据库执行入口。
性能影响:安全与效率的平衡
数据库内核级增强,必然带来额外开销,但关键在于:
是否在可接受范围内
在典型 OLTP 场景下:
- 性能损耗约 < 6%
- 与 SQL 重复率相关
- 拦截场景可能'表面吞吐提升'(因提前终止执行)
其原因在于:
- SQL 解析本身已存在
- 防火墙复用解析结果
- 增量计算仅为特征匹配
👉 这类开销在大多数业务中是可接受的。
工程落地建议
如果你准备在生产环境启用 SQL 防火墙,建议遵循以下路径:
首先选定目标用户,优先覆盖应用账号和外部访问账号。接着进入学习模式运行,建议持续 3~7 天,覆盖完整业务路径。随后切换告警模式,重点关注动态 SQL、低频接口及运维操作。最后灰度进入拦截模式,分用户或分业务启用,逐步扩大范围。
适用性分析
SQL 防火墙不是'通用解药',但在以下场景中价值极高:
强适用场景
- 政务 / 金融 / 能源系统
- 存在大量历史系统
- 多团队开发环境
- 安全合规要求高
需谨慎评估
- BI 自由查询系统
- 高度动态 SQL 平台
- 多租户复杂拼接系统
总结:数据库安全的'最后一道确定性防线'
传统安全策略强调'写出安全代码',但现实系统需要的是:即使代码不完美,系统仍然安全。KingbaseES SQL 防火墙将安全能力下沉到数据库内核,用白名单机制替代不可靠的黑名单,将风险控制在执行入口,实现从'被动修复'到'主动拦截'的转变。
它作为一层不可绕过、确定性极强的安全兜底机制,弥补了应用层防护的不足。SQL 注入本质上是系统性风险,仅依赖开发规范难以实现'彻底阻断'。内核级 SQL 防火墙通过构建基于白名单的信任模型,借助语法解析与特征归一化技术,对 SQL 结构而非表面形式进行识别,有效避免传统防护中的绕过与误判。配合'学习—告警—拦截'的渐进式运行机制,安全策略可在不影响业务连续性的前提下逐步收敛。这不仅提升了防护能力,更实现了安全理念的转变:从依赖人工经验与事后修复,转向依赖系统规则与事前控制。借助 KingbaseES SQL 防火墙,企业能在复杂多变的系统环境中建立起一层不可绕过的安全边界,使数据访问行为始终处于可控范围之内。对于任何对数据安全有严格要求的系统而言,这种以内核为基础的防护能力,不仅是技术优化,更是迈向体系化安全治理的重要一步。